Blog
Perspective despre dezvoltare software, securitate și tehnologie de la echipa noastră.
Perioada de grație pentru API 36 din Google Play s-a încheiat, iar termenele de permisiuni din 2027 sunt deja stabilite
Din 31 august, fiecare aplicație Android nouă și fiecare actualizare din Google Play trebuie să țintească Android 16 (API level 36), iar prelungirea până la 1 noiembrie a expirat. Google a programat până în 2027 și reguli noi pentru contacte, acces la rețeaua locală, locație precisă, AppFunctions și reduceri de abonament de tip student. Iată cum am planifica noi toate acestea.
DuckDB 2.0 poate rula acum ca server. Iată când schimbă asta stiva ta și când nu.
DuckDB 2.0.0 a apărut pe 21 octombrie ca versiune cu suport pe termen lung și, pentru prima dată, poate rula ca server în rețea, nu doar ca motor integrat. Analizăm când modul server își câștigă cu adevărat locul, de ce majoritatea echipelor ar trebui să rămână la varianta integrată și modificarea formatului de stocare care poate strica o flotă cu versiuni mixte la prima scriere.
AI a dezgropat un bug de 20 de ani din PHP. Acum rulează cod pe serverul tău. Aplică patch-ul azi.
Agenți AI au ajutat Wiz Research să descopere două vulnerabilități de memorie vechi de două decenii din nucleul PHP, iar rezultatul este execuție remotă de cod neautentificată pe aproape orice server care rulează PHP. Echipa PHP a lansat patch-uri de urgență pe 21 octombrie. Iată cine este expus și ce am actualiza și reporni în primul rând.
Bun 1.4.3 vine cu un verificator de tipuri mai rapid decât tsc. Iată unde câștigă și unde nu.
Bun 1.4.3 a adăugat bun check, un verificator de tipuri TypeScript integrat în binar, care rulează de 3-6,4 ori mai rapid decât tsc 7.0.2 și raportează erori aproape identice. Este un câștig real pentru CI, dar nu are mod incremental, deci tsc-ul cu cache cald îl bate în continuare pe laptop. Iată cum am alege.
iPhone-ul pliabil se lansează pe 23 octombrie. Ce se strică în aplicația ta și cum să remediezi.
Primul iPhone pliabil de la Apple, iPhone Duo, se pune în vânzare pe 23 octombrie, iar Xcode 27.1 aduce un set nou de API-uri pentru layout adaptiv. Îți explicăm ce se strică de fapt în aplicația ta, cele două tipare pe care trebuie să le cauți mai întâi cu grep și de ce aceasta este, în fond, o lecție despre dimensionarea elementelor față de un container, nu față de ecran.
Vite+ 1.0 reunește șapte unelte JS într-o singură comandă. Iată când merită schimbul.
VoidZero a lansat Vite+ 1.0 pe 28 septembrie, reunind Vite, Vitest, Oxlint, Oxfmt și un task runner în spatele unei singure comenzi `vp`. Este un câștig real pentru proiectele noi și o decizie serioasă pentru cele existente. Iată perspectiva noastră despre când să îl adopți și când să aștepți.
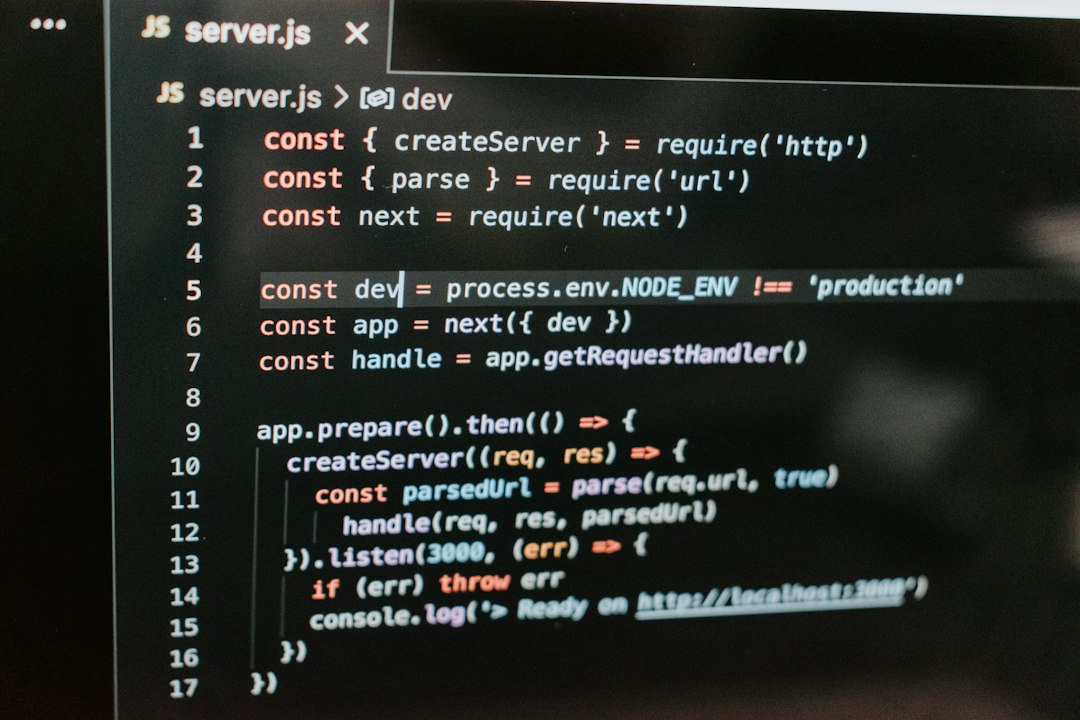
O vulnerabilitate Next.js în imaginile OG poate executa cod pe serverul tău. Actualizează la 16.3.6.
Vercel a lansat o actualizare de urgență pentru Next.js pe 22 septembrie pentru a remedia CVE-2026-94545, o vulnerabilitate critică de execuție de cod la distanță în `ImageResponse` Node.js din `next/og`, cu scor CVSS 9,5. Afectează aplicațiile care transmit valori controlate de vizitatori în imagini Open Graph dinamice, ceea ce descrie majoritatea configurațiilor de share card. Iată cine este expus, de ce actualizarea framework-ului singur poate să nu fie suficientă și ce să verifici azi.
Shopify renunță la React Native în favoarea Swift și Kotlin. Motivul nu este ce crezi.
Shopify își reconstruiește aplicațiile mobile în Swift și Kotlin, nu pentru că React Native era lent, ci pentru că agenții AI au schimbat costul a două baze de cod. Iată ce ar trebui să rețină echipele de mobil din asta, și trucul cu logica headless care funcționează indiferent de stiva pe care o folosești.
React 19.3 stabilizează View Transitions. Activează și Trusted Types cât ești acolo.
React 19.3 a fost lansat pe 9 septembrie 2026, promovând View Transitions și Fragment Refs la stadiul stabil și adăugând suport Trusted Types și o portiță de ieșire use(browser()). Iată ce ar trebui să facă cu asta echipele de web, securitate și mobil.
Un cont de backup PostgreSQL poate acum executa cod pe serverul tău. Aplică patch-ul CVE-2026-6471.
PostgreSQL a corectat CVE-2026-6471, o vulnerabilitate prezentă din 2014 care permite unui cont REPLICATION cu privilegii reduse să încarce cod arbitrar și să preia controlul gazdei bazei de date. Severitatea oficială este 7.2, nu critică, deoarece necesită un cont pe care instrumentele de backup, replicile și pipeline-urile CDC îl folosesc în mod curent. Iată cum să aplici patch-ul, ce schimbă noul allowlist output_plugin_libraries și ce conturi de serviciu să auditezi mai întâi.
React Native 0.87 face din Strict TypeScript API varianta implicită. Iată ordinea de actualizare.
React Native 0.87 a apărut pe 11 august și face din Strict TypeScript API valoarea implicită pentru orice proiect. Asta transformă importurile adânci în erori de tip și restructurează tipurile de ref, pe lângă suportul experimental Swift Package Manager, AGP 9 și un prag mai ridicat al lanțului de instrumente. Iată ordinea de actualizare pe care am folosi-o efectiv și un singur grep care îți spune cât de multă muncă te așteaptă.
SQLite a purtat un bug de corupție timp de 16 ani. Iată de ce al tău e probabil în regulă și ce să verifici oricum.
Tailscale a petrecut șase luni urmărind corupția bazelor de date, care s-a dovedit a fi o cursă de date veche de 16 ani din modul WAL al SQLite. Rezolvarea a ajuns în SQLite 3.51.3, dar munca reală pentru majoritatea echipelor este să afle ce versiune de SQLite rulează cu adevărat și să demonstreze că backup-urile lor se restaurează corect. Iată ce am face în privința asta.