Blog
Perspectives sur le développement logiciel, la sécurité et la technologie de notre équipe.
Le délai de grâce de l'API 36 sur Google Play est terminé, et les échéances de 2027 sur les permissions sont déjà fixées
Depuis le 31 août, chaque nouvelle application Android et chaque mise à jour sur Google Play doit cibler Android 16 (API level 36), et la prolongation jusqu'au 1er novembre est désormais écoulée. Google a aussi programmé jusqu'en 2027 de nouvelles règles sur les contacts, l'accès au réseau local, la localisation précise, AppFunctions et les remises d'abonnement de type étudiant. Voici comment nous planifierions tout cela.
DuckDB 2.0 peut désormais fonctionner comme serveur. Voici quand ça change votre stack — et quand ça ne le change pas.
DuckDB 2.0.0 est sorti le 21 octobre en tant que version de support à long terme, et c'est la première fois qu'il peut fonctionner comme serveur réseau, pas seulement comme moteur embarqué. Nous analysons quand ce mode serveur mérite réellement sa place, pourquoi la plupart des équipes devraient rester en mode embarqué, et le changement de format de stockage qui peut casser une flotte multi-versions dès la première écriture.
L'IA a exhumé un bug de 20 ans dans PHP. Il exécute du code sur votre serveur. Patchez aujourd'hui.
Des agents IA ont aidé Wiz Research à extraire deux failles mémoire vieilles de vingt ans du cœur de PHP, aboutissant à une exécution de code à distance non authentifiée sur presque tous les serveurs qui le font tourner. L'équipe PHP a livré des correctifs d'urgence le 21 octobre. Voici qui est exposé, et ce que nous commencerions par patcher et redémarrer.
Bun 1.4.3 embarque un vérificateur de types qui surpasse tsc. Voici où il gagne, et où il ne gagne pas.
Bun 1.4.3 intègre bun check, un vérificateur de types TypeScript intégré au binaire qui s'exécute 3 à 6,4 fois plus vite que tsc 7.0.2 et signale des erreurs quasi identiques. C'est un vrai gain pour la CI, mais il ne dispose pas de mode incrémental, donc un tsc préchauffé le surpasse encore sur votre machine. Voici comment nous trancherions.
L'iPhone pliable arrive le 23 octobre. Voici ce qui casse dans votre app, et comment le corriger.
Le premier iPhone pliable d'Apple, l'iPhone Duo, sera en vente le 23 octobre, et Xcode 27.1 apporte un nouvel ensemble d'API de mise en page adaptative pour l'accompagner. Nous détaillons ce qui casse réellement dans votre app, les deux patterns à rechercher en premier, et pourquoi c'est en réalité une leçon sur le dimensionnement par rapport à un conteneur plutôt qu'à un écran.
Vite+ 1.0 fusionne sept outils JS en une commande. Voici quand ce pari est payant.
VoidZero a livré Vite+ 1.0 le 28 septembre, en réunissant Vite, Vitest, Oxlint, Oxfmt et un gestionnaire de tâches derrière une seule commande `vp`. C'est un vrai avantage pour les nouveaux projets et une vraie décision pour les projets établis. Voici notre analyse pour savoir quand l'adopter et quand attendre.
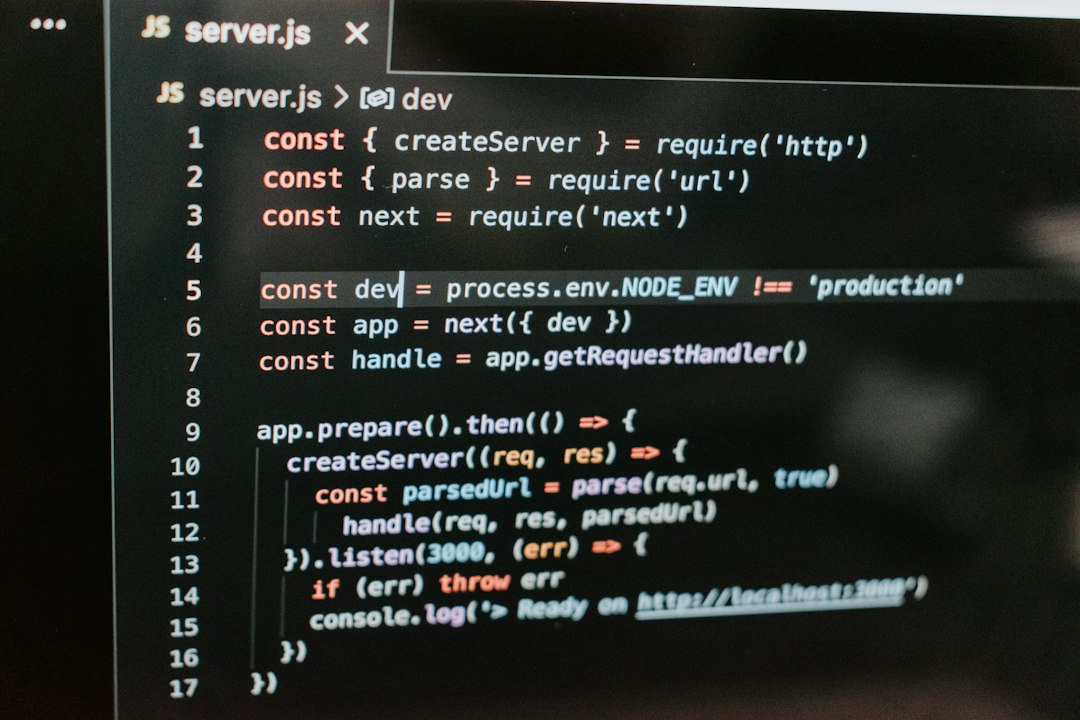
Un bug dans les images OG de Next.js peut exécuter du code sur votre serveur. Mettez à jour vers la 16.3.6.
Vercel a publié une mise à jour exceptionnelle de Next.js le 22 septembre pour corriger CVE-2026-94545, une faille critique d'exécution de code à distance dans `ImageResponse` de Node.js via `next/og`, notée CVSS 9,5. Elle ne touche que les applications qui injectent des valeurs contrôlées par le visiteur dans des images Open Graph dynamiques, mais c'est exactement ce que font la plupart des systèmes de cartes de partage. Voici qui est exposé, pourquoi mettre à jour le framework seul peut ne pas suffire, et ce qu'il faut vérifier aujourd'hui.
Shopify abandonne React Native pour Swift et Kotlin. La raison n'est pas celle que vous pensez.
Shopify reconstruit ses applications mobiles en Swift et Kotlin, non pas parce que React Native était lent, mais parce que les agents IA ont changé le coût de deux bases de code. Voici ce que les équipes mobiles devraient vraiment en retenir, et l'astuce de la logique headless qui fonctionne quelle que soit la pile technologique utilisée.
React 19.3 stabilise les View Transitions. Activez les Trusted Types pendant que vous y êtes.
React 19.3 est sorti le 9 septembre 2026, promouvant les View Transitions et les Fragment Refs en version stable, et ajoutant le support des Trusted Types ainsi qu'une échappatoire use(browser()). Voici ce que les équipes web, sécurité et mobile devraient concrètement en faire.
Un compte de sauvegarde PostgreSQL peut désormais exécuter du code sur votre serveur. Corrigez CVE-2026-6471.
PostgreSQL a corrigé CVE-2026-6471, une faille présente depuis 2014 qui permet à un compte REPLICATION à faibles privilèges de charger du code arbitraire et de prendre le contrôle de l'hôte de base de données. La sévérité officielle est de 7,2, pas critique, car elle nécessite un compte utilisé par les outils de sauvegarde, les répliques et les pipelines CDC. Voici comment appliquer le correctif, ce que change la nouvelle liste blanche output_plugin_libraries, et quels comptes de service auditer en premier.
React Native 0.87 fait de la Strict TypeScript API le défaut. Voici l'ordre de mise à jour.
React Native 0.87 est sorti le 11 août et fait de la Strict TypeScript API le défaut pour tous les projets. Cela transforme les imports profonds en erreurs de type et modifie les types de ref, en plus du support expérimental de Swift Package Manager, d'AGP 9 et d'un plancher d'outillage plus élevé. Voici l'ordre de mise à jour que nous utiliserions, et le grep qui vous indique l'ampleur du travail qui vous attend.
SQLite a traîné un bug de corruption pendant 16 ans. Voici pourquoi vous n'êtes probablement pas touché, et ce qu'il faut vérifier quand même.
Tailscale a passé six mois à traquer une corruption de base de données qui s'est avérée être une course de données vieille de 16 ans dans le mode WAL de SQLite. Le correctif est arrivé dans SQLite 3.51.3, mais le vrai travail pour la plupart des équipes consiste à savoir quelle version de SQLite elles utilisent réellement et à prouver que leurs sauvegardes se restaurent correctement. Voici ce que nous ferions à ce sujet.