Blog
Approfondimenti sullo sviluppo software, sicurezza e tecnologia dal nostro team.
Il periodo di tolleranza per l'API 36 di Google Play è finito, e le scadenze sui permessi del 2027 sono già in calendario
Dal 31 agosto ogni nuova app Android e ogni aggiornamento su Google Play deve avere come target Android 16 (API level 36), e la proroga al 1° novembre è ormai scaduta. Google ha inoltre fissato per il 2027 nuove regole su contatti, accesso alla rete locale, posizione precisa, AppFunctions e sconti sugli abbonamenti in stile studenti. Ecco come pianificheremmo tutto.
DuckDB 2.0 ora funziona anche come server. Ecco quando cambia il tuo stack, e quando no.
DuckDB 2.0.0 è arrivato il 21 ottobre come release di supporto a lungo termine e, per la prima volta, può funzionare come server di rete, non solo come motore incorporato. Analizziamo quando la modalità server merita davvero il suo posto, perché la maggior parte dei team dovrebbe restare sull'approccio embedded, e la modifica al formato di archiviazione che può rompere un parco macchine con versioni miste alla prima scrittura.
L'IA ha scovato un bug ventennale nel cuore di PHP. Ora esegue codice sul tuo server. Applica subito la patch.
Agenti IA hanno aiutato Wiz Research a scovare due bug di memoria vecchi di vent'anni nel cuore di PHP, con il risultato di un'esecuzione di codice remoto non autenticata su quasi tutti i server che lo eseguono. Il team di PHP ha rilasciato patch d'emergenza il 21 ottobre. Ecco chi è esposto e cosa patcheremmo e riavvieremmo per primi.
Bun 1.4.3 include un type checker che supera tsc. Ecco dove vince, e dove no.
Bun 1.4.3 ha introdotto bun check, un type checker TypeScript integrato nel binario che è da 3x a 6,4x più veloce di tsc 7.0.2 e segnala errori quasi identici. È un vantaggio reale per la CI, ma non ha modalità incrementale, quindi tsc caldo lo batte ancora sul portatile. Ecco come decideremmo.
Il nuovo iPhone pieghevole arriva il 23 ottobre. Cosa si rompe nella tua app e come risolverlo.
Il primo iPhone pieghevole di Apple, l'iPhone Duo, va in vendita il 23 ottobre e Xcode 27.1 introduce un nuovo set di API per layout adattivi. Analizziamo cosa si rompe davvero nella tua app, i due pattern da cercare per primi e perché questa è in realtà una lezione su come dimensionare rispetto a un container invece che a uno schermo.
Vite+ 1.0 unisce sette strumenti JS in un solo comando. Ecco quando conviene fare il cambio.
VoidZero ha rilasciato Vite+ 1.0 il 28 settembre, raccogliendo Vite, Vitest, Oxlint, Oxfmt e un task runner dietro un unico comando `vp`. È un vantaggio concreto per i nuovi progetti e una scelta da valutare con attenzione per quelli consolidati. Ecco la nostra analisi su quando adottarlo e quando aspettare.
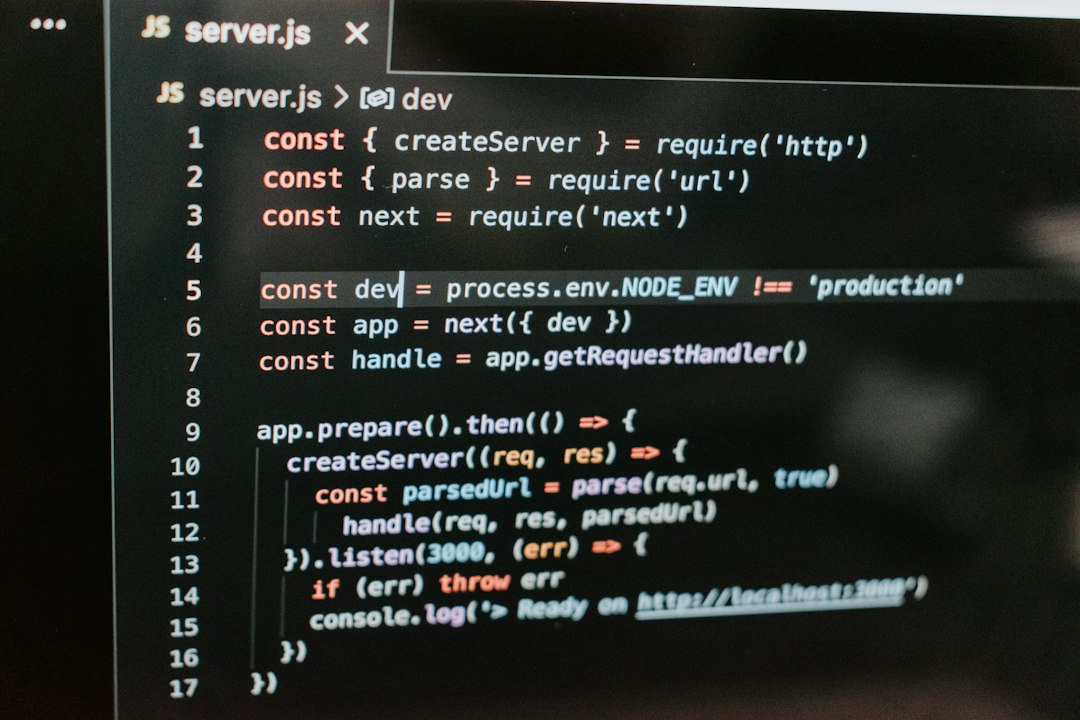
Un bug OG-image di Next.js può eseguire codice sul tuo server. Aggiorna alla 16.3.6.
Il 22 settembre Vercel ha rilasciato un aggiornamento straordinario di Next.js per correggere CVE-2026-94545, un bug critico di esecuzione remota di codice in `ImageResponse` Node.js di `next/og`, con punteggio CVSS 9.5. Riguarda solo le app che inseriscono valori controllati dai visitatori nelle immagini Open Graph dinamiche, ma questa è la configurazione della maggior parte delle share card. Ecco chi è esposto, perché aggiornare solo il framework potrebbe non essere sufficiente, e cosa verificare oggi.
Shopify abbandona React Native per Swift e Kotlin. Il motivo non è quello che pensi.
Shopify sta ricostruendo le sue app mobile in Swift e Kotlin, non perché React Native fosse lento, ma perché gli agenti AI hanno cambiato il costo di due codebase. Ecco cosa i team mobile dovrebbero davvero imparare da questo, e il trucco della logica headless che funziona con qualsiasi stack.
React 19.3 rende le View Transitions stabili. Attiva i Trusted Types mentre ci sei.
React 19.3 è uscito il 9 settembre 2026, promuovendo View Transitions e Fragment Refs a stabili e aggiungendo il supporto ai Trusted Types e una via d'uscita use(browser()). Ecco cosa devono concretamente fare i team web, di sicurezza e mobile.
Un account di backup PostgreSQL può ora eseguire codice sul server. Applica la patch CVE-2026-6471.
PostgreSQL ha corretto CVE-2026-6471, una vulnerabilità presente dal 2014 che consente a un account REPLICATION con privilegi limitati di caricare codice arbitrario e prendere il controllo dell'host del database. La severità ufficiale è 7,2, non critica, perché richiede un account usato da strumenti di backup, repliche e pipeline CDC. Ecco come applicare la patch, cosa cambia con la nuova allowlist output_plugin_libraries e quali account di servizio controllare per primi.
React Native 0.87 rende la Strict TypeScript API predefinita. Ecco l'ordine di aggiornamento.
React Native 0.87 è uscito l'11 agosto e rende la Strict TypeScript API predefinita per ogni progetto. Questo trasforma le importazioni profonde in errori di tipo e ridefinisce i tipi ref, oltre al supporto sperimentale per Swift Package Manager, AGP 9 e un requisito minimo degli strumenti più elevato. Ecco l'ordine di aggiornamento che useremmo concretamente e il singolo grep che vi dice quanto lavoro vi aspetta.
SQLite ha portato un bug di corruzione per 16 anni. Ecco perché probabilmente il tuo è a posto, e cosa controllare comunque.
Tailscale ha trascorso sei mesi a inseguire una corruzione del database rivelatasi essere una race condition di 16 anni nella modalità WAL di SQLite. La correzione è arrivata in SQLite 3.51.3, ma il vero lavoro per la maggior parte dei team è scoprire quale versione di SQLite stanno effettivamente usando e verificare che i backup si ripristinino correttamente. Ecco cosa faremmo a riguardo.