Blog
Perspectivas sobre desarrollo de software, seguridad y tecnología de nuestro equipo.
Se acabó el periodo de gracia de la API 36 en Google Play, y los plazos de permisos de 2027 ya están fijados
Desde el 31 de agosto, toda app nueva de Android y toda actualización en Google Play debe apuntar a Android 16 (nivel de API 36), y la prórroga hasta el 1 de noviembre ya ha vencido. Google ha programado además nuevas reglas para contactos, acceso a la red local, ubicación precisa, AppFunctions y descuentos de suscripción para estudiantes a lo largo de 2027. Así planificaríamos nosotros todo esto.
DuckDB 2.0 ya puede ejecutarse como servidor. Cuándo cambia su stack y cuándo no.
DuckDB 2.0.0 llegó el 21 de octubre como versión de soporte a largo plazo y, por primera vez, puede ejecutarse como servidor en red, no solo como motor integrado. Explicamos cuándo ese modo servidor realmente tiene sentido, por qué la mayoría de los equipos debería seguir con el modo integrado, y el cambio en el formato de almacenamiento que puede romper una flota de versiones mixtas en la primera escritura.
La IA extrajo un bug de 20 años del núcleo de PHP. Ahora ejecuta código en su servidor. Parchee hoy.
Agentes de IA ayudaron a Wiz Research a descubrir dos vulnerabilidades de memoria de décadas en el núcleo de PHP, y el resultado es ejecución remota de código sin autenticación en prácticamente cualquier servidor que lo utilice. El equipo de PHP publicó parches de emergencia el 21 de octubre. Esto es quién está expuesto y qué parcheamos y reiniciamos primero.
Bun 1.4.3 incluye un verificador de tipos que supera a tsc. Aquí dónde gana y dónde no.
Bun 1.4.3 añadió bun check, un verificador de tipos de TypeScript integrado en el binario que es entre 3x y 6,4x más rápido que tsc 7.0.2 y reporta errores casi idénticos. Es una mejora real para CI, pero no tiene modo incremental, por lo que tsc en caliente sigue siendo más rápido en su equipo. Así es como lo decidiríamos.
El iPhone plegable llega el 23 de octubre: qué falla en su app y cómo solucionarlo
El primer iPhone plegable de Apple, el iPhone Duo, sale a la venta el 23 de octubre, y Xcode 27.1 incluye un nuevo conjunto de API de diseño adaptativo. Analizamos qué falla realmente en su app, los dos patrones que debe buscar primero y por qué esto es, en el fondo, una lección sobre dimensionar contra un contenedor en lugar de una pantalla.
Vite+ 1.0 fusiona siete herramientas JS en un solo comando. ¿Cuándo vale la pena ese cambio?
VoidZero lanzó Vite+ 1.0 el 28 de septiembre, unificando Vite, Vitest, Oxlint, Oxfmt y un gestor de tareas bajo un único comando `vp`. Es una ventaja real para proyectos nuevos y una decisión importante para los consolidados. Esta es nuestra valoración sobre cuándo adoptarlo y cuándo esperar.
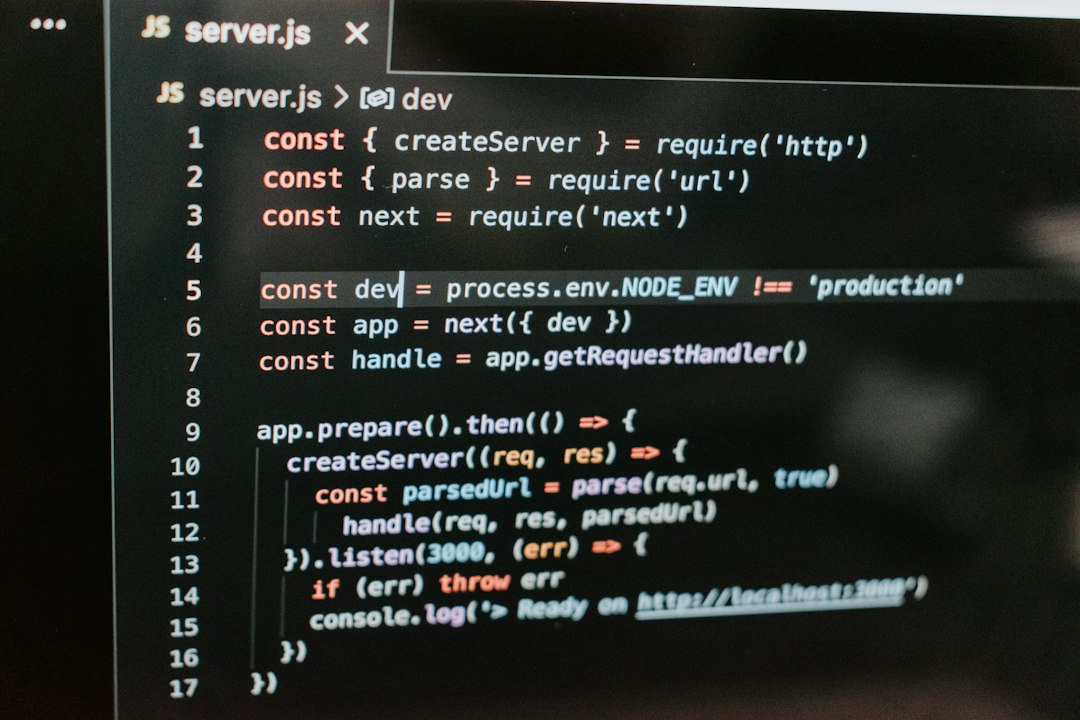
Un fallo en las imágenes OG de Next.js puede ejecutar código en su servidor. Actualice a 16.3.6.
Vercel lanzó una actualización fuera de ciclo de Next.js el 22 de septiembre para corregir CVE-2026-94545, un fallo crítico de ejecución remota de código en `ImageResponse` de `next/og` para Node.js, con una puntuación CVSS de 9,5. Solo afecta a las aplicaciones que introducen valores controlados por el visitante en imágenes Open Graph dinámicas, pero eso describe la mayoría de las configuraciones de tarjetas de compartición. Aquí se explica quiénes están expuestos, por qué parchear únicamente el framework puede no ser suficiente, y qué comprobar hoy mismo.
Shopify abandona React Native en favor de Swift y Kotlin. El motivo no es lo que cree.
Shopify está reconstruyendo sus aplicaciones móviles en Swift y Kotlin, no porque React Native fuera lento, sino porque los agentes de IA cambiaron el coste de mantener dos bases de código. Esto es lo que los equipos de móvil deberían extraer realmente de esta decisión, y el truco de lógica headless que funciona con cualquier stack.
React 19.3 estabiliza las View Transitions. Activa Trusted Types de paso.
React 19.3 se publicó el 9 de septiembre de 2026, llevando View Transitions y Fragment Refs a estable y añadiendo soporte para Trusted Types y el escape hatch use(browser()). Esto es lo que los equipos de web, seguridad y móvil deberían hacer al respecto.
Una cuenta de backup de PostgreSQL ahora puede ejecutar código en su servidor. Parchee CVE-2026-6471.
PostgreSQL parchó CVE-2026-6471, una vulnerabilidad presente desde 2014 que permite a una cuenta REPLICATION con bajos privilegios cargar código arbitrario y tomar el control del host de la base de datos. La severidad oficial es 7,2, no crítica, porque requiere una cuenta que usan las herramientas de backup, las réplicas y los pipelines CDC. Aquí se explica cómo parchear, qué cambia la nueva lista de permitidos output_plugin_libraries, y qué cuentas de servicio auditar primero.
React Native 0.87 convierte la API TypeScript estricta en la predeterminada. Este es el orden de actualización.
React Native 0.87 llegó el 11 de agosto y convierte la API TypeScript estricta en la opción predeterminada para todos los proyectos. Esto transforma las importaciones profundas en errores de tipo y reformula los tipos de referencia, además de soporte experimental de Swift Package Manager, AGP 9 y un mayor requisito de cadena de herramientas. Este es el orden de actualización que realmente usaríamos y el grep que le indica cuánto trabajo le espera.
SQLite arrastró un error de corrupción durante 16 años. Por qué el suyo probablemente está bien y qué revisar de todos modos.
Tailscale pasó seis meses rastreando una corrupción de base de datos que resultó ser una condición de carrera de 16 años en el modo WAL de SQLite. La corrección llegó en SQLite 3.51.3, pero el trabajo real para la mayoría de los equipos es averiguar qué versión de SQLite ejecutan realmente y comprobar que sus copias de seguridad se restauran correctamente. Esto es lo que haríamos al respecto.