Blog
Einblicke in Softwareentwicklung, Sicherheit und Technologie von unserem Team.
Googles Play-Frist für API 36 ist abgelaufen, und die Berechtigungsfristen für 2027 stehen schon fest
Seit dem 31. August muss jede neue Android-App und jedes Update bei Google Play auf Android 16 (API-Level 36) zielen, und die Verlängerung bis zum 1. November ist nun ebenfalls abgelaufen. Außerdem hat Google für 2027 neue Regeln zu Kontakten, Zugriff auf das lokale Netzwerk, präzisem Standort, AppFunctions und Studierendenrabatten bei Abos angesetzt. So würden wir das alles planen.
DuckDB 2.0 kann jetzt als Server laufen. Wann das Ihren Stack verändert – und wann nicht.
DuckDB 2.0.0 ist am 21. Oktober als Long-Term-Support-Release erschienen und kann erstmals als Netzwerkserver betrieben werden – nicht nur als eingebettete Engine. Wir erklären, wann der Servermodus seinen Platz wirklich verdient, warum die meisten Teams eingebettet bleiben sollten und welche Speicherformatänderung eine gemischte Versionsumgebung beim ersten Schreibvorgang brechen kann.
KI entdeckte einen 20 Jahre alten PHP-Fehler – er führt Code auf Ihrem Server aus. Jetzt patchen.
KI-Agenten halfen Wiz Research dabei, zwei jahrzehntealte Speicherfehler im PHP-Kern aufzudecken – das Ergebnis ist unauthentifizierte Remotecodeausführung auf nahezu jedem Server mit PHP. Das PHP-Team veröffentlichte am 21. Oktober Notfall-Patches. Hier erfahren Sie, wer betroffen ist und was wir zuerst patchen und neu starten würden.
Bun 1.4.3 liefert einen Type-Checker, der tsc schlägt – wo er gewinnt und wo nicht
Bun 1.4.3 hat `bun check` eingeführt, einen in die Binary integrierten TypeScript-Type-Checker, der 3x bis 6,4x schneller als tsc 7.0.2 läuft und nahezu identische Fehler meldet. Das ist ein echter Gewinn für CI, aber ohne inkrementellen Modus schlägt ein warmes tsc ihn weiterhin auf Ihrem Laptop. So würden wir entscheiden.
Das faltbare iPhone erscheint am 23. Oktober – was in Ihrer App kaputt geht und wie Sie es beheben
Apples erstes faltbares iPhone, das iPhone Duo, kommt am 23. Oktober in den Handel, und Xcode 27.1 bringt eine neue Reihe adaptiver Layout-APIs dazu. Wir erklären, was in Ihrer App tatsächlich kaputt geht, welche zwei Muster Sie zuerst per grep prüfen sollten und warum es eigentlich eine Lektion über die Größenmessung am Container statt am Bildschirm ist.
Vite+ 1.0 fasst sieben JS-Tools in einem Befehl zusammen. Wann sich dieser Tausch lohnt.
VoidZero hat Vite+ 1.0 am 28. September veröffentlicht und Vite, Vitest, Oxlint, Oxfmt sowie einen Task-Runner hinter einem einzigen `vp`-Befehl vereint. Für neue Projekte ist das ein echter Gewinn, für etablierte hingegen eine echte Entscheidung. Hier ist unsere Einschätzung, wann die Einführung sinnvoll ist – und wann man besser wartet.
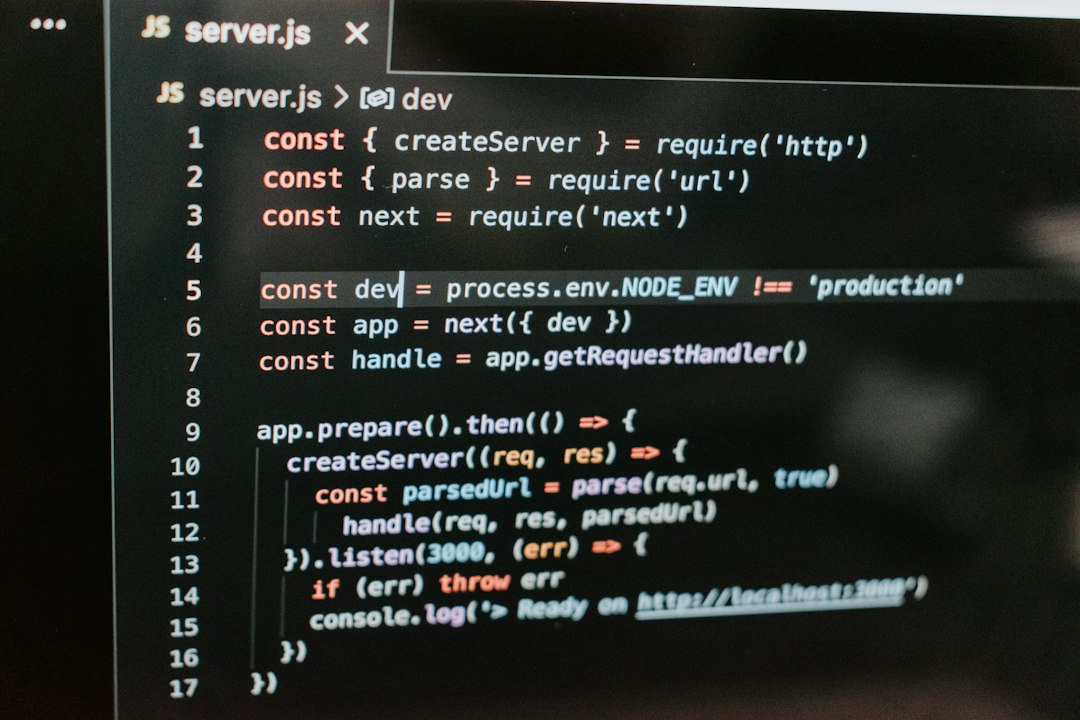
Ein Next.js OG-Image-Bug kann Code auf Ihrem Server ausführen. Aktualisieren Sie auf 16.3.6.
Vercel hat am 22. September ein außerplanmäßiges Next.js-Update veröffentlicht, um CVE-2026-94545 zu schließen – einen kritischen Remote Code Execution-Bug im Node.js-`ImageResponse` aus `next/og` mit einem CVSS-Score von 9,5. Betroffen sind nur Apps, die besucherkontrollierte Werte in dynamische Open Graph-Bilder einspeisen, aber das trifft auf die meisten Share-Card-Setups zu. Hier erfahren Sie, wer gefährdet ist, warum das Patchen des Frameworks allein möglicherweise nicht ausreicht und was Sie heute prüfen sollten.
Shopify verlässt React Native für Swift und Kotlin. Der Grund ist nicht das, was Sie denken.
Shopify baut seine mobilen Apps in Swift und Kotlin neu, nicht weil React Native langsam war, sondern weil KI-Agenten die Kosten zweier Codebasen verändert haben. Was Mobile-Teams wirklich daraus mitnehmen sollten – und der Headless-Logic-Trick, der unabhängig von Ihrem Stack funktioniert.
React 19.3: View Transitions stabil – Trusted Types aktivieren
React 19.3 wurde am 9. September 2026 veröffentlicht und stufte View Transitions und Fragment Refs auf stabil hoch, ergänzt um Trusted-Types-Unterstützung und ein use(browser())-Ausstiegsleck. Hier erfahren Sie, was Web-, Sicherheits- und Mobile-Teams damit konkret anfangen sollten.
Ein PostgreSQL-Backup-Konto kann jetzt Code auf Ihrem Server ausführen. Patchen Sie CVE-2026-6471.
PostgreSQL hat CVE-2026-6471 gepatcht – eine seit 2014 vorhandene Schwachstelle, die einem gering privilegierten REPLICATION-Konto ermöglicht, beliebigen Code zu laden und den Datenbankhost zu übernehmen. Der offizielle Schweregrad beträgt 7,2 – nicht kritisch –, da ein Konto benötigt wird, das von Backup-Tools, Replikas und CDC-Pipelines genutzt wird. Hier erfahren Sie, wie Sie patchen, was die neue output_plugin_libraries-Allowlist ändert und welche Dienstkonten Sie zuerst prüfen sollten.
React Native 0.87 macht die Strict TypeScript API zum Standard. Hier ist Ihre Upgrade-Reihenfolge.
React Native 0.87 erschien am 11. August und macht die Strict TypeScript API für jedes Projekt zum Standard. Das verwandelt Deep Imports in Typfehler und verändert Ref-Typen – hinzu kommen experimentelle Swift Package Manager-Unterstützung, AGP 9 und eine höhere Toolchain-Mindestanforderung. Hier ist die Upgrade-Reihenfolge, die wir tatsächlich verwenden würden, und der eine Grep-Befehl, der Ihnen zeigt, wie viel Arbeit auf Sie zukommt.
SQLite hatte 16 Jahre lang einen Korruptionsfehler – warum Ihre Datenbank wahrscheinlich sicher ist und was Sie trotzdem prüfen sollten.
Tailscale verbrachte sechs Monate damit, einer Datenbankkorruption nachzujagen, die sich als 16 Jahre alter Data Race im WAL-Modus von SQLite herausstellte. Die Behebung landete in SQLite 3.51.3, doch die eigentliche Arbeit für die meisten Teams besteht darin, herauszufinden, welche SQLite-Version sie tatsächlich nutzen, und zu beweisen, dass ihre Backups sauber wiederhergestellt werden können. Hier erfahren Sie, was wir in dieser Situation tun würden.